الأدوار والصلاحيات
كل مستخدم في مؤسستك يحمل دوراً واحداً فقط، وهذا الدور هو ما يحدّد الصفحات التي يمكنه فتحها والأزرار التي يراها. وفوق الدور، يستطيع المسؤول أن يمنح شخصاً بعينه بضع صلاحيات إضافية بشكل فردي؛ راجع المستخدمون.
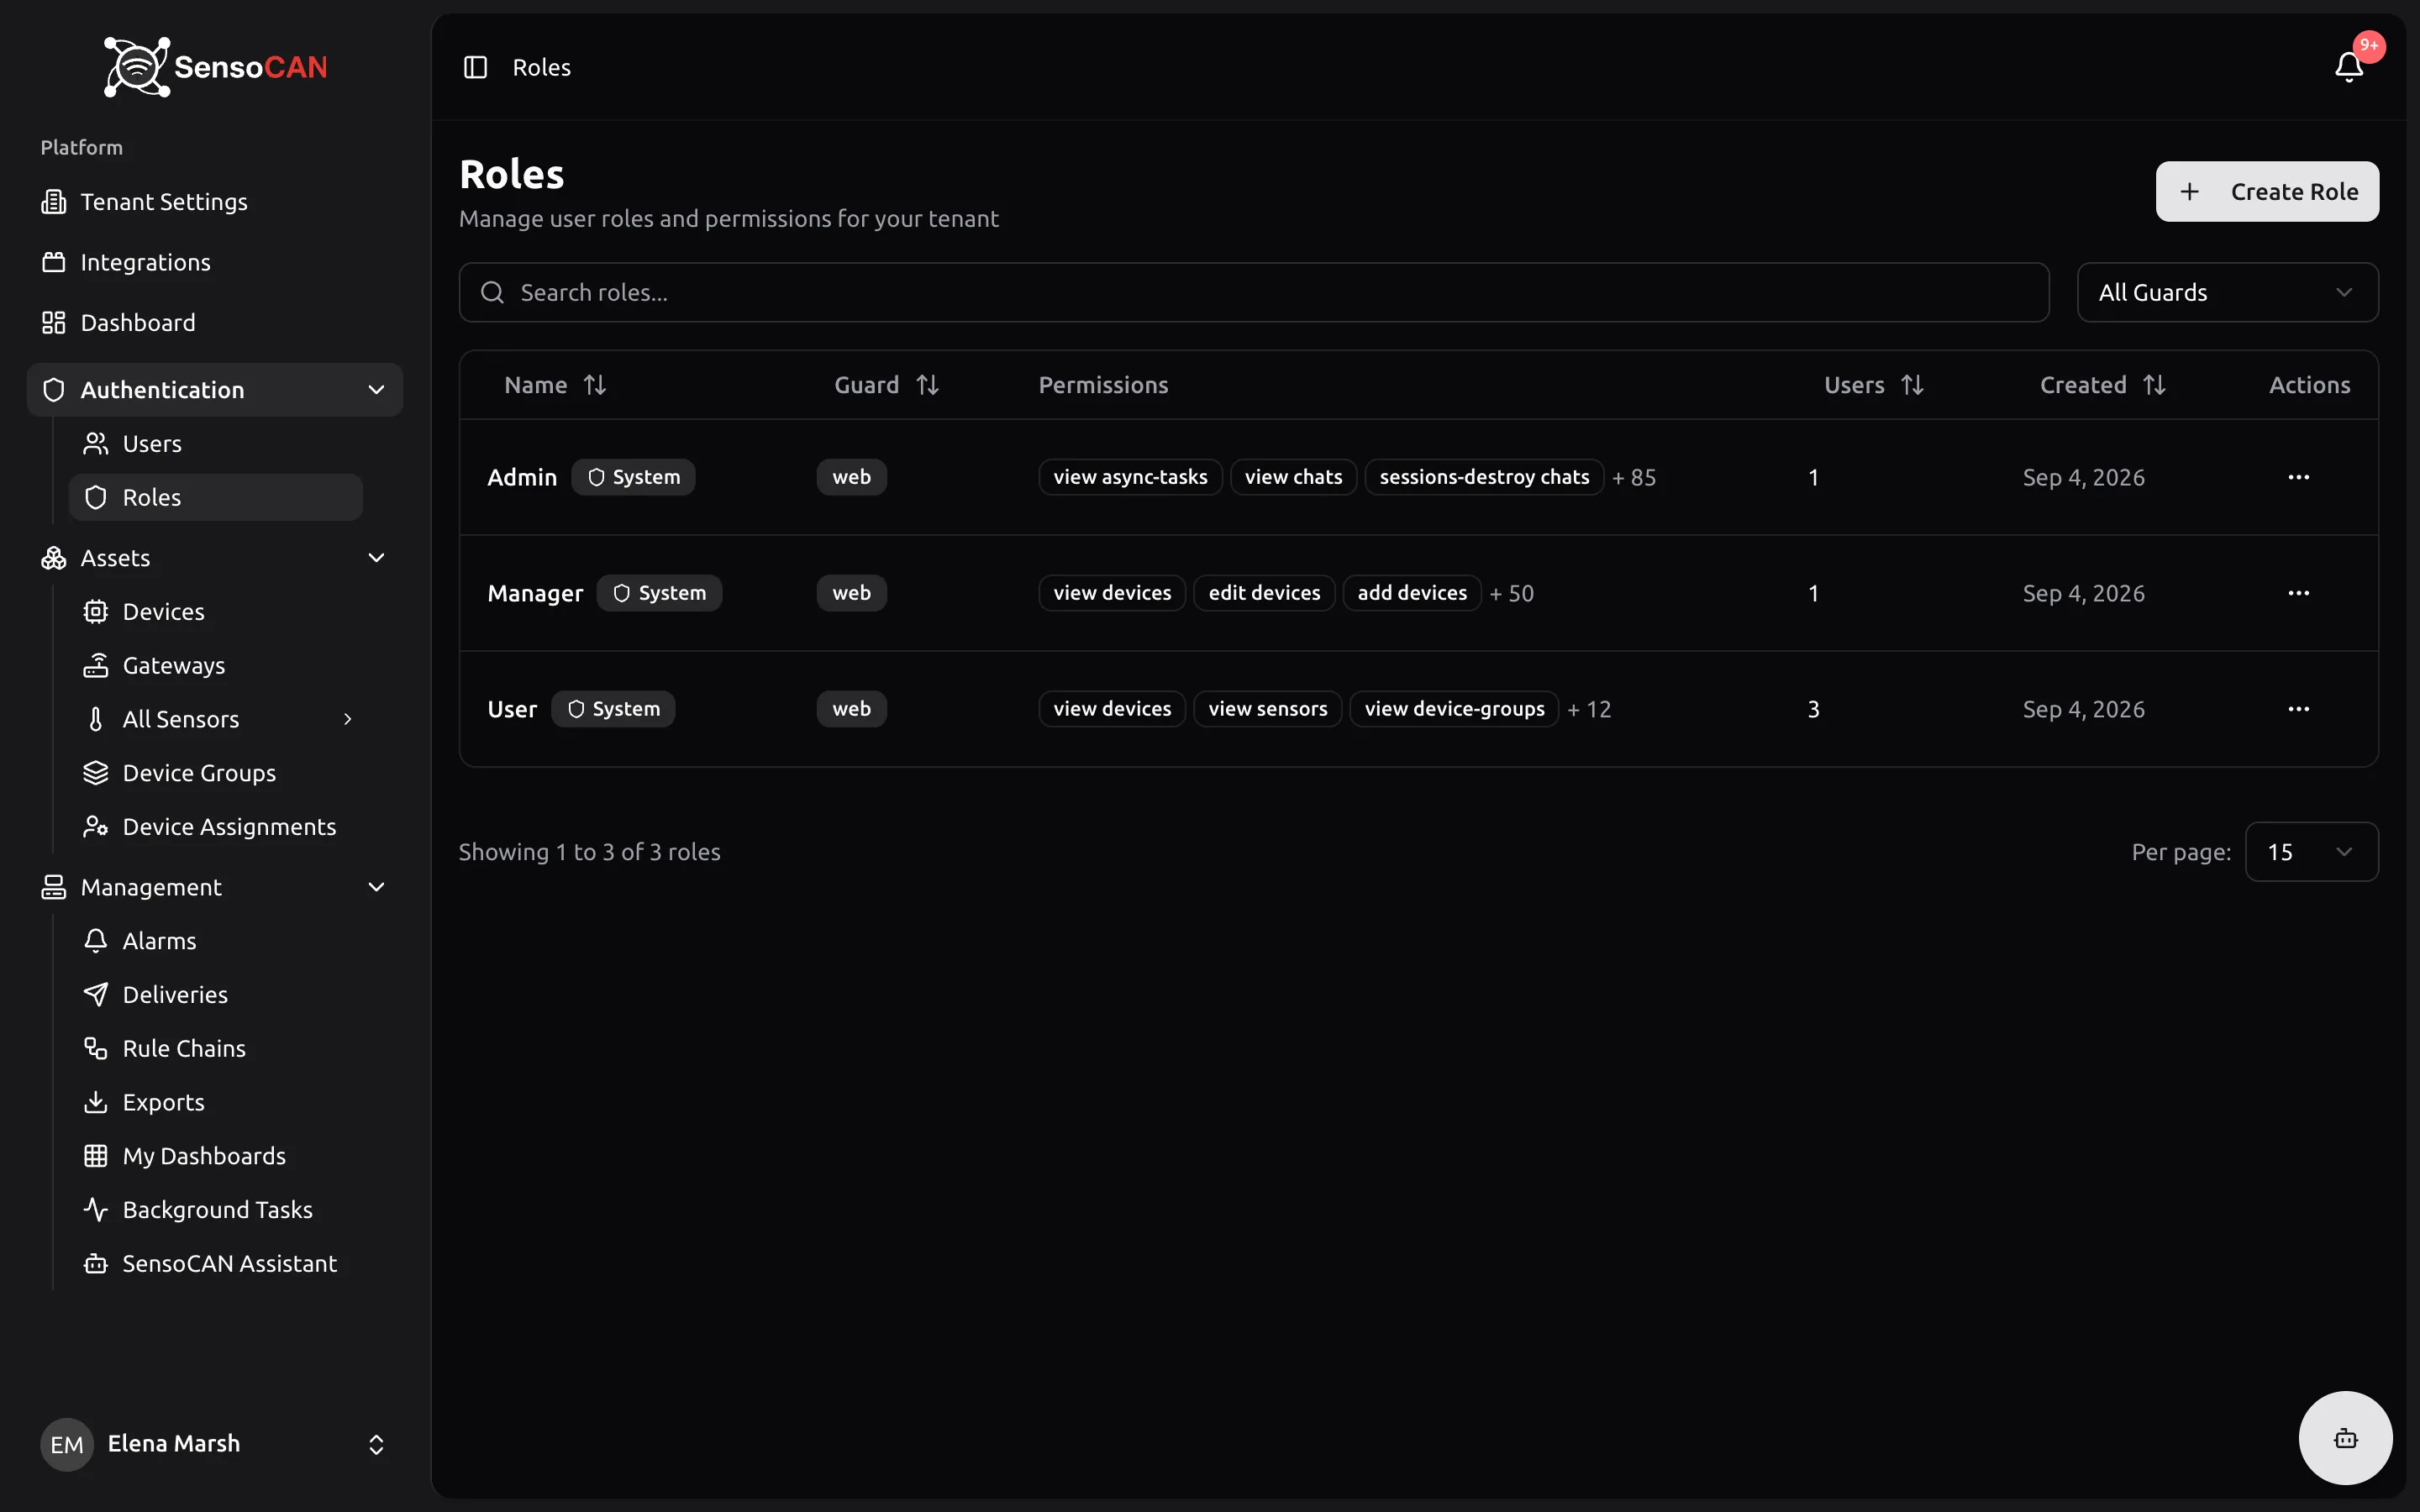
وتدير الأدوار من المصادقة ← الأدوار، وعنوان الصفحة الفرعي "إدارة أدوار المستخدمين والصلاحيات للمستأجر". ولا يستطيع فتحها افتراضياً إلا دور Admin.
الأدوار المضمّنة الثلاثة
تُنشأ كل مؤسسة بثلاثة أدوار: Admin وManager وUser. وتحمل هذه الأدوار أيقونة درع وشارة النظام في القائمة، ولا يمكن إعادة تسميتها ولا تغيير صلاحياتها ولا حذفها. وعنصرا قائمتها هما تعديل (محمي) وحذف (محمي)، وفتح أيٍّ منهما يوضّح أن بإمكانك استنساخ الدور بدلاً من ذلك للحصول على نسخة قابلة للتعديل.
وتُنظَّم الصلاحيات في مجموعات. وهذا بالضبط ما يحمله كل دور مضمّن:
| مجموعة الصلاحيات | Admin | Manager | User |
|---|---|---|---|
| الأجهزة | كاملة | كاملة | عرض فقط |
| البوابات | كاملة | — | — |
| تعيينات الأجهزة | كاملة | — | — |
| المستشعرات | كاملة | كاملة | عرض فقط |
| الملفات التعريفية للمستشعرات | كاملة | كاملة | — |
| مجموعات الأجهزة | كاملة | كاملة | عرض وتصدير |
| أنواع المستشعرات | كاملة | — | — |
| سلاسل القواعد | كاملة | — | — |
| الإنذارات | كاملة | كاملة | عرض فقط |
| عمليات التسليم | كاملة | كاملة | — |
| تصديرات بيانات المستشعر | كاملة | كاملة | تصديراته الخاصة فقط |
| التصديرات | كاملة | كاملة | عرض وإنشاء وتنزيل |
| لوحة المعلومات | كاملة | كاملة | كاملة |
| لوحاتي | كاملة | كاملة | كاملة |
| المساعد الذكي | كاملة | — | — |
| مهام خلفية | كاملة | — | — |
| المستخدمون | كاملة | عرض فقط | — |
| الأدوار | كاملة | — | — |
| إعدادات المؤسسة | كاملة | — | — |
| Slack | كاملة | — | — |
اقرأ الصف كاملاً بدل عدّ المربعات. وهناك نتائج يسهل إغفالها:
- يستطيع دور Manager إدارة عمل المراقبة اليومي: الأجهزة والمستشعرات والمجموعات والإنذارات وعمليات التسليم والتصديرات ولوحات المعلومات، لكنه لا يستطيع المساس بالبوابات ولا سلاسل القواعد ولا أنواع المستشعرات ولا تعيينات الأجهزة ولا إعدادات المؤسسة ولا عمليات التكامل ولا المهام الخلفية ولا المساعد الذكي. ويمكنه رؤية قائمة المستخدمين، لكنه لا يستطيع إضافة أحد ولا تعديله ولا إزالته.
- يستطيع دور User الاطلاع على الأجهزة والمستشعرات والمجموعات والإنذارات، وبناء لوحات المعلومات الخاصة به وطلب التصديرات. ولا يستطيع الإقرار بإنذار، لأن الإقرار يحسمه للمؤسسة كلها، فيبقى ذلك لأصحاب دوري Manager وAdmin. ويرى فقط تصديرات بيانات المستشعر التي طلبها بنفسه، ولا يستطيع حذف عملية تصدير.
- ودور Admin وحده هو الذي يملك البوابات وسلاسل القواعد وإعدادات المؤسسة وعمليات التكامل والمهام الخلفية والمساعد الذكي وإدارة المستخدمين والأدوار.
ما الذي تفتحه كل مجموعة صلاحيات
يجمّع محرر الأدوار الصلاحيات حسب ما تحرسه. وبلغة عادية:
الأجهزة: صفحات الأجهزة، أي عرض الأجهزة وإضافتها وتعديلها وحذفها، والتعديل الجماعي، وتغيير حالة الجهاز وبيانات اعتماد اتصاله ومستلمي إشعاراته، وتسجيل المنارات التي تنقل البوابة قراءاتها وتعديلها أو إخراجها من الخدمة. وقراءات سلامة البوابة تقع هنا أيضاً. راجع الأجهزة.
البوابات: صفحة البوابات. يتيح لك عرض البوابات فتح لوحة أوامر البوابة وتشغيل الأوامر التي تقرأ فقط. أما إدارة البوابات فهي النصف الأشد صرامة: فهي التي تسمح بأوامر الكتابة وبقراءات الشبكة والاتصال. وقد جُعلت مجموعة قائمة بذاتها عن قصد حتى لا يرث دور Manager الذي يملك كل ما يخص الأجهزة القدرة على إعادة تهيئة بوابة دون أن ينتبه أحد. راجع البوابات والمنارات.
تعيينات الأجهزة: صفحة تعيينات الأجهزة، حيث تقرر أي المستخدمين يرى أي الأجهزة، بما في ذلك أدوات التعيين الجماعي.
المستشعرات: عرض المستشعرات وإضافتها وتعديلها وحذفها، والتعديل الجماعي، ومسح البيانات المسجّلة للمستشعر.
الملفات التعريفية للمستشعرات: عرض الحدود ومعاملات المراقبة المرتبطة بالمستشعر وتعديلها.
مجموعات الأجهزة: صفحات مجموعات الأجهزة، أي عرض المجموعات وإنشاؤها وتعديلها وحذفها، وتصدير بيانات المجموعة.
أنواع المستشعرات: قائمة أنواع المستشعرات المرجعية.
سلاسل القواعد: صفحات سلاسل القواعد، أي عرض السلاسل وإنشاؤها وتعديلها وحذفها واختبارها، وتعيينها للأجهزة أو إلغاء تعيينها.
الإنذارات: صفحة الإنذارات. صلاحية العرض تُظهر القائمة، وصلاحية التعديل هي التي تسمح بالإقرار بالإنذار.
عمليات التسليم: سجل عمليات التسليم، وهو سجل رسائل الإشعارات التي أُرسلت وما آلت إليه.
تصديرات بيانات المستشعر: طلب تصدير قراءات المستشعرات، ورؤية عمليات التصدير. وهناك مستويان للرؤية: عمليات التصدير الخاصة بك، أو كل عمليات التصدير في المؤسسة.
التصديرات: صفحة التصديرات نفسها، أي سرد عمليات التصدير وإنشاؤها وتنزيل الملفات المكتملة وحذفها.
لوحة المعلومات: صفحة لوحة المعلومات الرئيسية ضمن مجموعة المنصة في الشريط الجانبي.
لوحاتي: لوحات المعلومات التي يبنيها الأشخاص لأنفسهم، أي عرضها وإنشاؤها وتعديلها وحذفها.
المساعد الذكي: صفحة المساعد الذكي، وردود المساعد في Slack وواتساب. وحذف جلسة محادثة محفوظة صلاحية مستقلة داخل المجموعة نفسها. وما يجيب عنه المساعد فعلياً محدود كذلك بصلاحيات السائل نفسه؛ راجع المساعد الذكي.
مهام خلفية: صفحة المهام الخلفية، حيث تُبلغ المهام الطويلة عن تقدمها.
المستخدمون: كل ما في صفحة المستخدمون، أي عرض الحسابات وإضافتها وتعديلها وحذفها وحذفها جماعياً واستعادتها وحذفها نهائياً، وانتحال شخصية مستخدم.
الأدوار: هذه الصفحة، أي عرض الأدوار وإنشاؤها وتعديلها واستنساخها وحذفها.
إعدادات المؤسسة: صفحات إعدادات المؤسسة، أي عرض تفاصيل مؤسستك وتعديلها، وإعادة إرسال رسالة التأكيد عند تغيّر عنوان الاتصال. راجع إعدادات المؤسسة.
Slack: عملية التكامل مع Slack، أي معرفة ما إذا كانت هناك مساحة عمل مرتبطة، وربطها أو إعادة ربطها أو إلغاء ربطها. راجع عمليات التكامل.
لا يملك عنصر عمليات التكامل في الشريط الجانبي صلاحية خاصة به. فهو يظهر بمجرد أن يصبح للمستخدم حق عرض عملية تكامل واحدة على الأقل، وهو ما يعني اليوم صلاحية Slack.
إنشاء دور مخصص
لا يمكنك تعديل دور مضمّن، فالطريقة إلى دور من نوع "Manager مع البوابات" أو "User بلا تصديرات" هي استنساخ أقرب دور مضمّن وضبط النسخة.
من قائمة الصف أو من صفحة تفاصيل الدور، اختر استنساخ. ويوضّح مربع الحوار أن ذلك ينشئ نسخة جديدة قابلة للتعديل بكل صلاحيات الدور الأصلي. وتُسمّى النسخة باسم الأصل مضافاً إليه "(Copy)"، أو "(Copy 2)" وهكذا إذا كان الاسم مأخوذاً، ثم ينقلك SensoCAN مباشرة إلى شاشة تعديلها لتعيد تسميتها وتعلّم الصلاحيات أو تزيل تعليمها. وهي ليست دور نظام أبداً، فتبقى لك السيطرة الكاملة عليها.
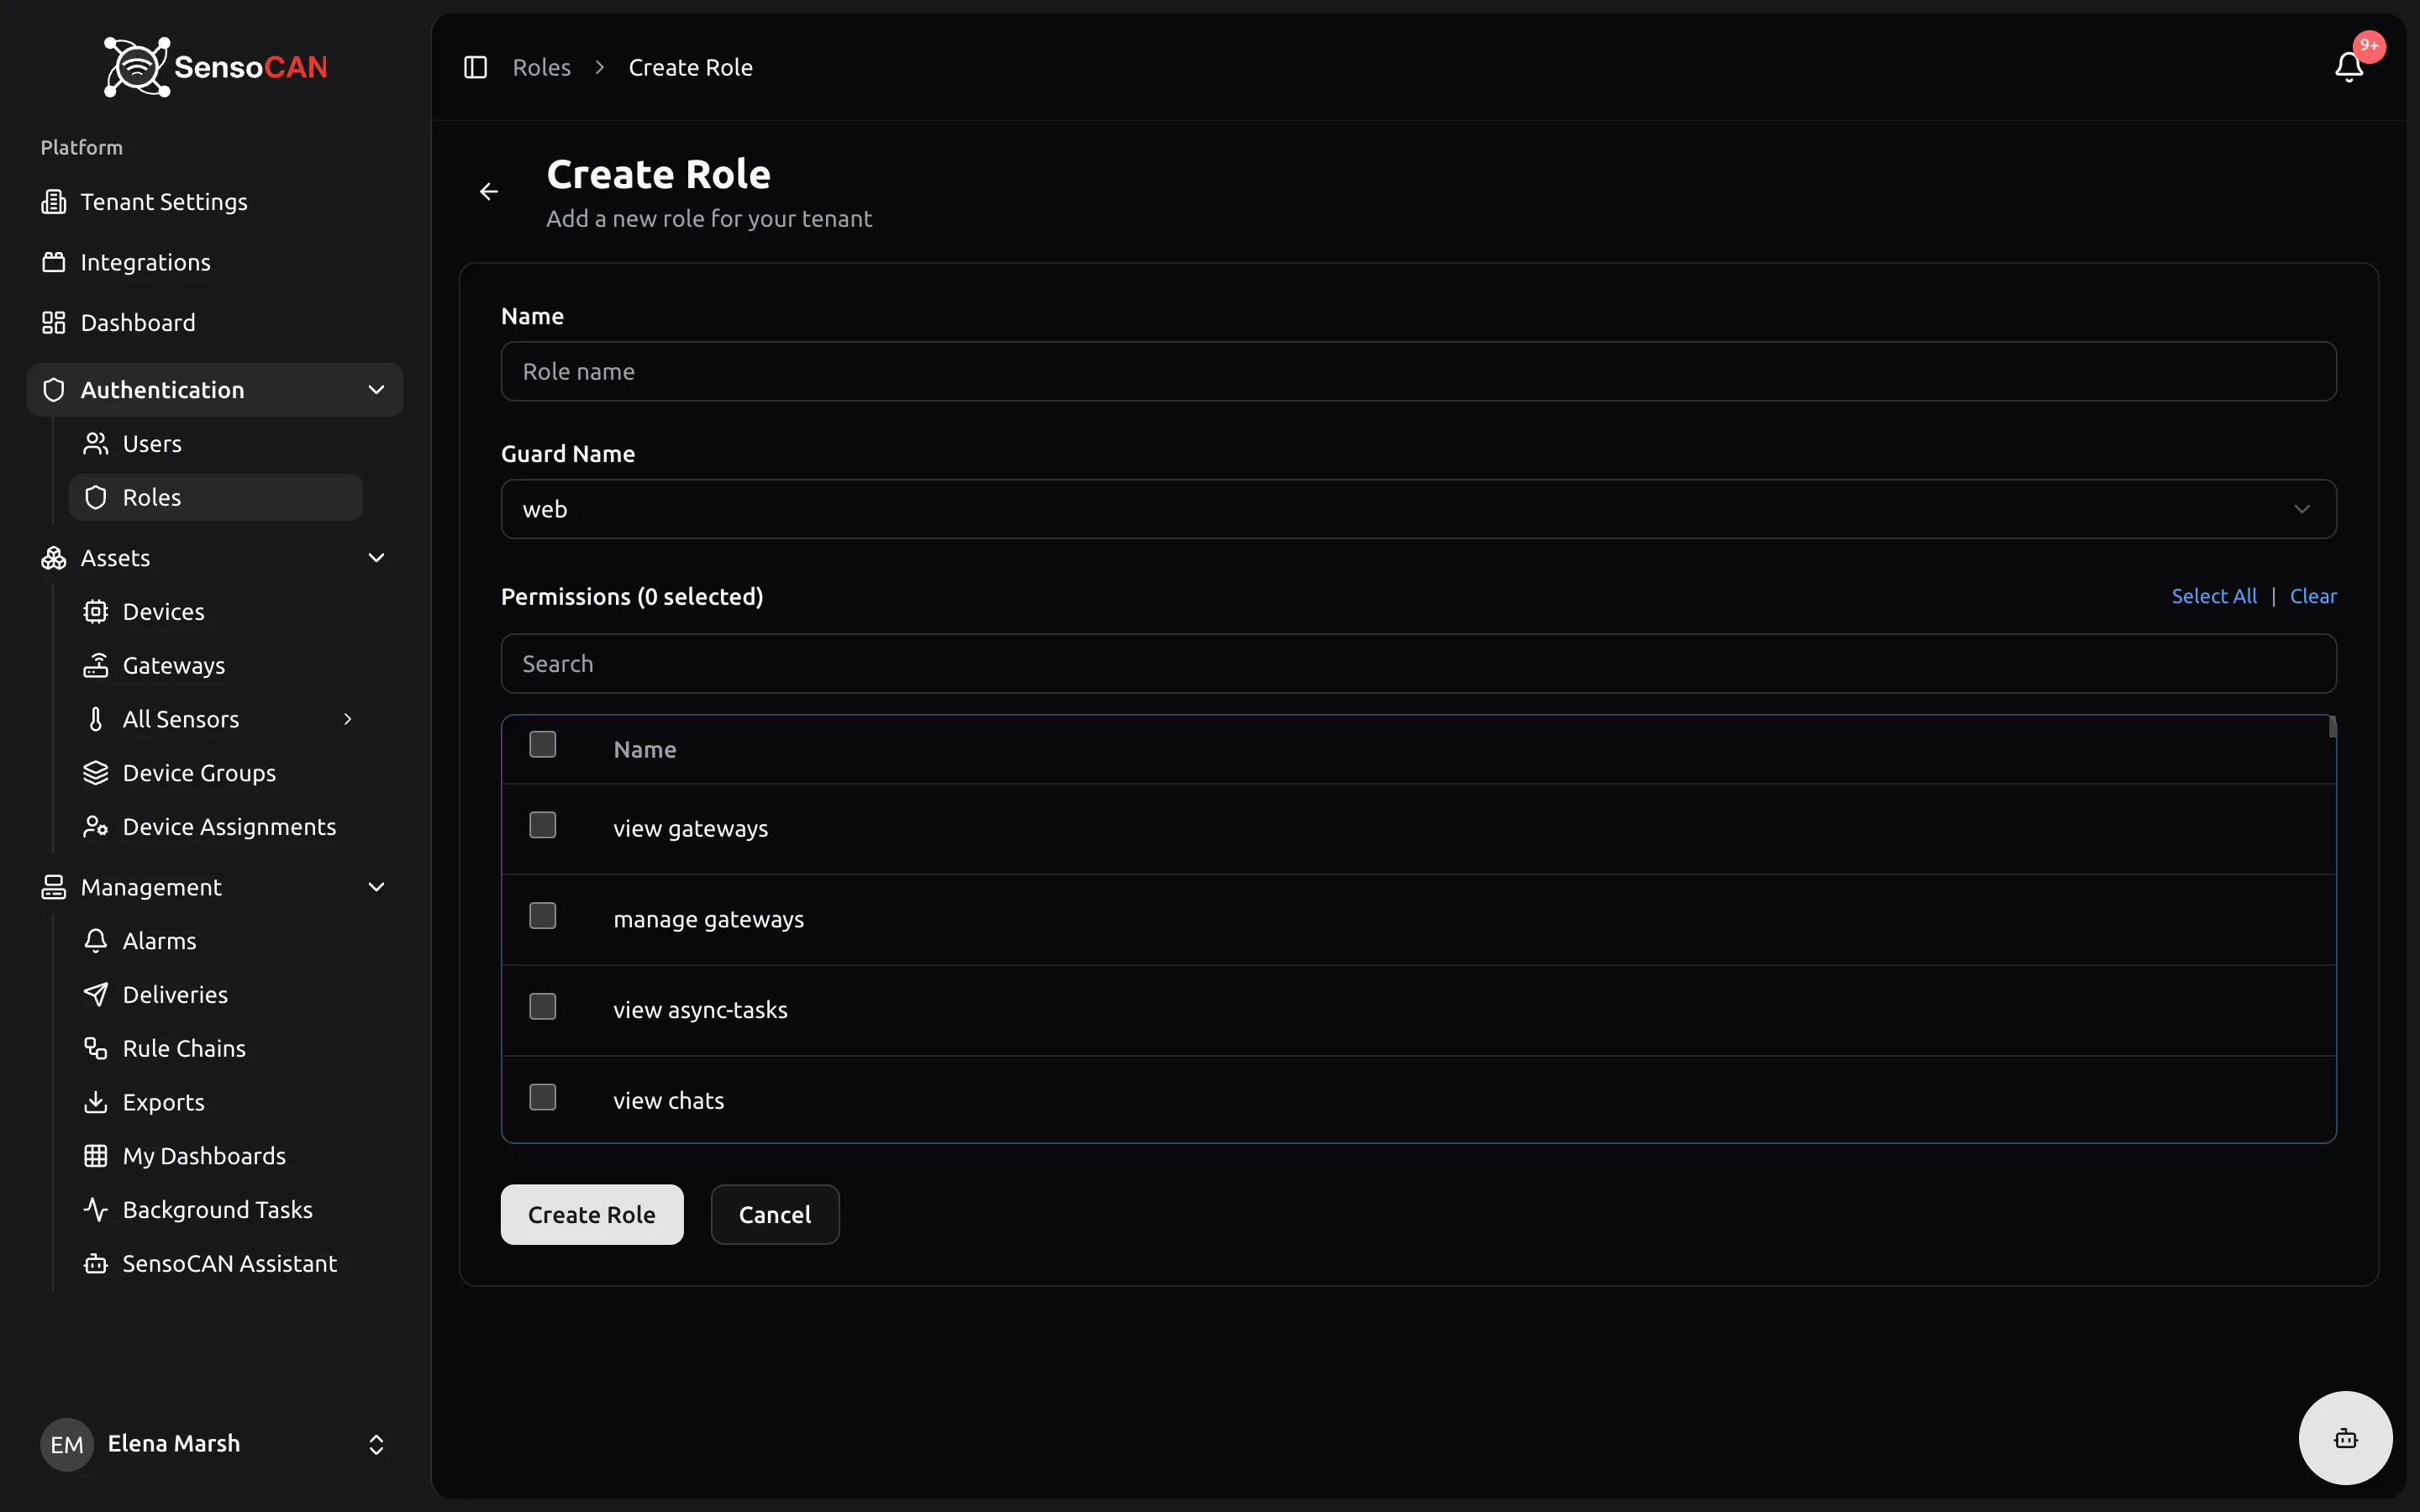
أما إنشاء دور فيبنيه من الصفر: "إضافة دور جديد لمستأجرك". تمنحه اسماً فريداً داخل مؤسستك، وتختار الصلاحيات من قائمة قابلة للبحث. وهناك أيضاً محدّد اسم الحارس؛ اتركه على web، فهو ما يستخدمه تطبيق SensoCAN على الويب.
وتعرض صفحة تفاصيل الدور، وعنوانها الفرعي "عرض تفاصيل الدور والصلاحيات المخصصة"، اسمه ونوعه (النظام أو مخصص) وعدد المستخدمين الذين يحملونه وتاريخ إنشائه، إلى جانب كل صلاحية يمنحها مجمّعة حسب المورد الذي تنطبق عليه.
ويُرفض حذف دور مخصص ما دام أحد يحمله: "لا يمكن حذف الدور لأنه مرتبط حالياً بـ N مستخدم(ين). يرجى إعادة تعيين هؤلاء المستخدمين لدور مختلف أولاً." انقل هؤلاء الأشخاص إلى دور آخر أولاً، ثم احذف الدور.
صلاحيات إضافية لشخص واحد
أحياناً يحتاج شخص واحد إلى قدرة إضافية واحدة، ويكون إنشاء دور جديد كامل مبالغة. في شاشة تعديل المستخدم توجد أداة اختيار الصلاحيات التي تمنح صلاحيات مفردة فوق الدور. ولا تسرد الأداة إلا الصلاحيات التي لا يتضمنها الدور أصلاً، فكل ما تعلّمه فيها إضافي حقاً. وهذه الإضافات تتبع الشخص لا الدور، وتبقى بعد تغيير الدور، فراجعها إذا نقلت أحداً بين الأدوار.
كيف يتقاطع تعيين الأجهزة مع الصلاحيات
الصلاحيات تحدّد نوع ما يمكنك فعله. وتعيين الأجهزة يحدّد أي الأجهزة تفعله بها، والاثنان يُطبَّقان بشكل مستقل.
والمستخدم العادي الذي يملك صلاحية عرض الأجهزة لا يرى كل جهاز في مؤسستك. فهو يرى الأجهزة التي عُيّنت له في صفحة تعيينات الأجهزة، ولا شيء غيرها: قائمة أجهزته ومستشعراته ولوحات معلوماته وإجابات المساعد كلها محصورة في تلك المجموعة. وإذا منحت شخصاً صلاحية عرض الأجهزة ونسيت أن تعيّن له أي جهاز، فستكون صفحة الأجهزة لديه فارغة ببساطة.
والاستثناء هو حساب System Admin الخاص بمؤسستك، فهو يرى كل جهاز بصرف النظر عن التعيين. أما مستخدمو دور Admin العاديون فيخضعون للتعيين مثل غيرهم، فإذا رقّيت أحداً إلى Admin فتحقق من تعيينات أجهزته أيضاً.